Formation à la protection des données: Quelle est la responsabilité des entreprises et des RH?
Contenu
EN BREF
La révision de la LPD impose aux entreprises des mesures organisationnelles claires, dont la formation et la sensibilisation des collaborateurs. Contrairement à la sécurité des données qui suit des règles générales, la formation à la protection des données doit être adaptée spécifiquement au secteur et à l'entreprise. Les ressources humaines jouent un rôle central pour coordonner ces actions et s'assurer que le contenu respecte la législation suisse et cantonale.
À retenir:
- La formation est une mesure organisationnelle obligatoire selon l'art. 8 LPD.
- Elle doit être adaptée aux spécificités de l'entreprise et du secteur (lex specialis).
- Les ressources humaines sont responsables de la coordination et de la compréhension par les collaborateurs.
- L'approche doit être ludique et courte pour éviter que la formation ne devienne une corvée.
- Le modèle ORITE1 permet d'optimiser l'efficacité pédagogique avec un effort réduit.
Ursula Uttinger
Ursula Uttinger est juriste de formation et a suivi diverses études postgrades et formations continues. Elle s'occupe de la protection des données depuis plus de 25 ans, a été responsable de la protection des données dans différentes entreprises, mais a également dirigé pendant plusieurs années une entreprise de Case Management et a occupé diverses fonctions de direction au niveau de la direction. Aujourd'hui, elle est chargée de cours à la Haute école de Lucerne et travaille en tant que conseillère indépendante en matière de protection des données.


Aides de travail appropriées

Comment les entreprises suisses doivent-elles organiser la formation à la protection des données pour respecter la LPD?
Formation à la protection des données
Avec la révision de la loi sur la protection des données, cette thématique n’a pas manqué de faire l'objet d'une attention accrue de la part des entreprises. Il s’agit en effet d’introduire dans ce domaine des mesures organisationnelles, comme le stipule l’art. 8 LPD: «Les responsables du traitement et les sous-traitants doivent assurer, par des mesures organisationnelles et techniques appropriées, une sécurité adéquate des données par rapport au risque encouru». L'une de ces mesures organisationnelles est la formation et la sensibilisation des collaborateurs. Et c'est là justement que les ressources humaines jouent un rôle de premier plan: s'assurer que les formations sont dispensées et que les collaborateurs comprennent de quoi il s'agit. Les différentes formations doivent être coordonnées: la protection et la sécurité des données, bien évidemment, mais aussi d'autres thématiques doivent faire l’objet de formations spécifiques.
Il convient ici de faire la distinction entre la protection et la sécurité des données: alors que cette dernière est en principe commune à toutes les entreprises – par exemple, la formation sur les e-mails de phishing est la même pour tous: attention à l'expéditeur, ne pas se laisser mettre sous pression, etc. –, la formation à la protection des données doit elle être spécifiquement adaptée à chaque entreprise. Les lois applicables en la matière varient en effet en fonction de l'entreprise et du secteur. La loi sur la protection des données est une lex generalis (= loi générale) à laquelle s'ajoutent les lex specialis, (= lois spéciales) qui sont spécifiques à certaines branches.
Il existe de nombreux fournisseurs de formations en ligne sur la protection et la sécurité des données. Si une entreprise veut se simplifier la vie au maximum, elle opte pour une telle formation et oblige les collaborateurs à la suivre la formation et à passer le test final. Si celui-ci est réussi, un certificat est établi et le sujet est réglé. On fera attention au pays d’origine de ses formations, ces dernières devant obligatoirement respecter la législation suisse et les lois cantonales en vigueur. Prendre la formation au sérieux, veiller à ce qu’elle soit adaptée aux besoins de l’entreprise, voilà les principes qui prévalent. Mais cela requiert des ressources et des connaissances.
Pour que la formation ne devienne pas une corvée, il faut tenir compte des aspects didactiques et, surtout, elle doit être courte et, dans l'idéal, ludique.
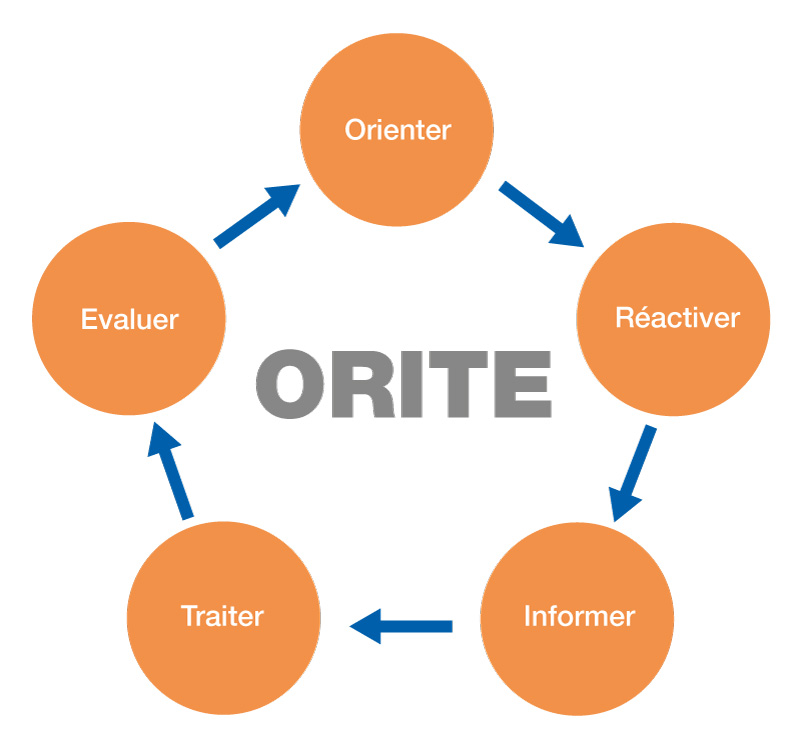
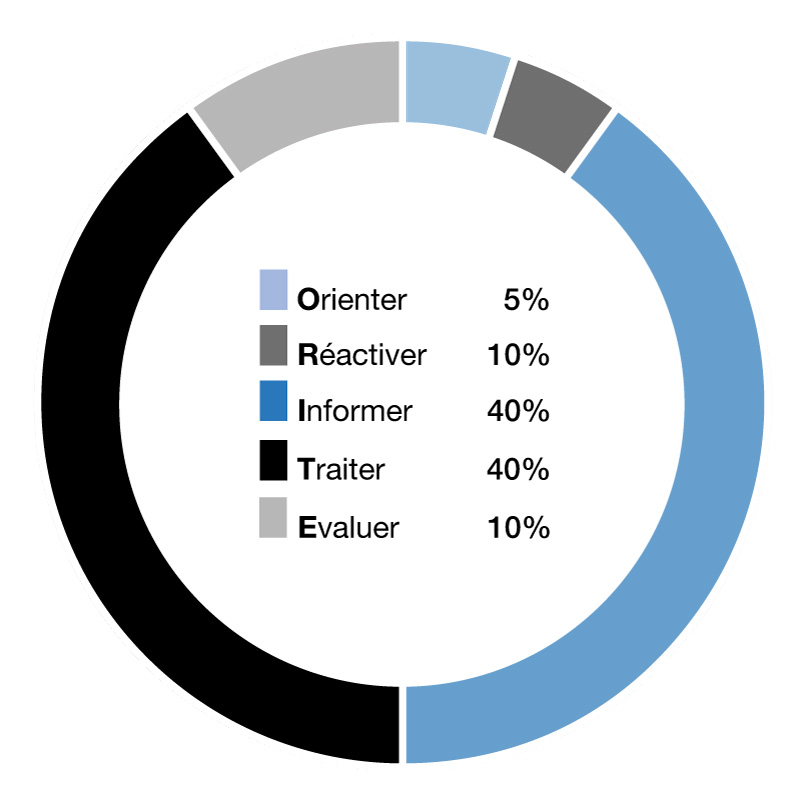
Le modèle ORITE1 permet d'obtenir un maximum d'effets avec un minimum d'efforts:
- Orienter: Dans cette première phase, il est important d'éveiller l'intérêt des participants pour le thème et de leur faire comprendre de quoi il s'agit. Il faut éveiller la curiosité des participants.
- Réactiver: Les connaissances antérieures ou les connaissances de la vie quotidienne sont importantes dans cette phase. Pour ce qui est de la protection des données et de la sécurité des données, chacun a en effet sa propre expérience.
- Informer: Les nouvelles connaissances peuvent maintenant être transmises. La durée devrait être de 15 minutes au maximum. Et ces 15 minutes devraient si possible être axées sur l'entreprise elle-même.
- Traiter: Un élément ludique – qu'il s'agisse d'un quiz ou autre – permet de vérifier les connaissances acquises. Cela peut finalement déboucher sur un certificat, quoique pas nécessairement.
- Evaluer: la thématique doit être résumée une nouvelle fois à la fin. Le cas échéant, des questions de contrôle permettent de vérifier si ce qui a été appris a bien été compris.
La règle d'or est la suivante: l'information et son traitement doivent, ensemble, représenter environ 80% du temps.
Les images sont également importantes. Une grande partie de l'apprentissage fonctionne en effet avec des images, alors que le texte est souvent volontiers oublié.
Recommandations de séminaires
Une formation attrayante destinée aux collaborateurs demande autant de temps qu’une formation ennuyeuse — mais le résultat est différent.
La gamification est ici le (nouveau) maître-mot. Il est possible d’intégrer différents éléments ludiques à une formation, à condition qu’ils soient adaptés à son contenu. Un trop grand nombre d’éléments de gamification n’apporte aucune valeur ajoutée. Il faut donc trouver un juste équilibre. Parmi les éléments de gamification, on peut notamment citer :
- Indicateur de progression : une barre permet de visualiser l’avancement dans la formation.
- Attribution de points : mécanisme de feedback permettant d’évaluer la performance ; la personne reçoit un retour immédiat après avoir accompli une tâche.
- Différents niveaux de formation : le niveau de difficulté de la formation peut être adapté aux connaissances préalables des participants.
- Classement : il permet également de voir la progression des autres participants. Il convient toutefois de veiller à ce que les classements n’aient pas un effet démotivant.
- Collaboration : intégration d’une dimension sociale permettant aux participants d’interagir et de travailler ensemble.
- Quiz : particulièrement adapté à la fin d’une formation afin de vérifier les connaissances acquises.
Il ne fait aucun doute que la conception de telles formations demande davantage de travail. Les collaborateurs sauront toutefois l’apprécier. Non seulement ils suivront la formation avec davantage d’intérêt, mais celle-ci pourra également produire des effets plus durables.
Les formations à la protection des données ont toujours une fonction de sensibilisation. La difficulté des sujets juridiques réside dans le fait que les situations sont rarement « noires ou blanches ». C’est pourquoi une formation à la protection des données est particulièrement exigeante. Dès la phase d’information, mais également lors de la phase de mise en pratique, il est judicieux de ne pas miser exclusivement sur l’e-learning, mais aussi d’encourager les échanges et de toujours offrir la possibilité de discuter des « enseignements » tirés. L’objectif est notamment de comprendre où peuvent se situer les limites du traitement des données personnelles.
Il est essentiel de connaître les obligations qui incombent à une personne ou à une organisation traitant des données :
- Les personnes concernées doivent être informées de la collecte de données (art. 19 LPD) ainsi que, lorsque les conditions légales sont remplies, des décisions individuelles automatisées (art. 21 LPD).
- Si l’entreprise compte plus de 250 collaborateurs, elle doit tenir un registre des activités de traitement (art. 12 LPD).
- En cas de violation de la sécurité des données, il convient de vérifier s’il existe une obligation de notification (art. 24 LPD).
- Une demande d’accès doit en principe être satisfaite. Il est judicieux que son traitement soit coordonné par une personne désignée à cet effet au sein de l’entreprise.
- Lors de projets ou de nouveaux traitements de données, il convient de déterminer si une analyse d’impact relative à la protection des données est nécessaire. Une telle analyse doit être réalisée lorsque le traitement envisagé est susceptible d’entraîner un risque élevé pour la personnalité ou les droits fondamentaux des personnes concernées.
Par ailleurs, il est important de connaître les principes de la protection des données et de savoir comment les interpréter. Leur mise en œuvre varie selon les secteurs et les entreprises et nécessite une bonne compréhension des principes fondamentaux de la protection des données. Dans ce contexte, un questionnaire à choix multiples peut être trompeur : c’est avant tout le raisonnement et la prise de décision au cas par cas qui sont essentiels.
En résumé : la protection et la sécurité des données devraient faire l’objet de formations régulières. Une formation que les collaborateurs suivent volontiers est plus efficace. S’il s’agit uniquement de disposer d’une preuve attestant qu’une formation a été suivie, il existe certainement des solutions plus simples et moins coûteuses. À long terme, toutefois, des formations de qualité sont plus bénéfiques.
Note de bas de page:
1) Développé par Erwin Uhland et René Müller à l’EPF Zurich.
Source:
Présentations: Blog de Sabrina Thoma – CYP
Checklist pratique
- Vérifier que le pays d'origine de la formation respecte la législation suisse et cantonale.
- Adapter le contenu aux lois spécifiques du secteur d'activité de l'entreprise.
- Intégrer des éléments didactiques courts et ludiques (gamification) pour maintenir l'attention.
- Assurer que l'information et le traitement représentent environ 80 % du temps de formation.
- Prévoir des phases de réactivation des connaissances antérieures des collaborateurs.
- Utiliser des supports visuels plutôt que du texte pur pour un meilleur ancrage mémoriel.
- Évaluer les acquis via des quiz ou des mises en situation pratiques.
- Documenter la réussite de la formation par un certificat si nécessaire.
- Organiser des échanges et des discussions pour clarifier les zones grises juridiques.
- Mettre à jour régulièrement les formations face à l'évolution des risques et des lois.
FAQ: Formation à la protection des données
Quelle est la différence entre formation à la sécurité et à la protection des données ?
La sécurité des données (ex. : anti-phishing) suit des règles communes à toutes les entreprises, tandis que la formation à la protection des données doit être spécifique à chaque entreprise en fonction de ses lois sectorielles (lex specialis) et de ses traitements de données.
Le modèle ORITE1 est-il obligatoire pour la formation ?
Non, il n'est pas obligatoire, mais il est recommandé comme méthode efficace pour structurer la formation en cinq phases : Orienter, Réactiver, Informer, Traiter et Évaluer, afin de maximiser l'impact avec un effort minimal.
Quelles sont les obligations légales de notification liées aux données ?
Les entreprises doivent informer les personnes concernées de la collecte (art. 19 LPD), tenir un registre si elles ont plus de 250 collaborateurs (art. 12 LPD), et notifier les violations de sécurité si nécessaire (art. 24 LPD). La formation doit couvrir ces aspects.
Pourquoi la gamification est-elle recommandée dans ce contexte ?
La gamification (points, niveaux, classements) rend la formation plus attrayante et durable. Cependant, elle doit être équilibrée pour ne pas diluer le contenu sérieux et juridique de la protection des données.
Une formation en ligne suffit-elle pour respecter la LPD ?
L'e-learning est utile, mais il ne doit pas être l'unique méthode. Il est judicieux de combiner la formation en ligne avec des échanges directs et des discussions pour mieux comprendre les limites du traitement des données personnelles.